
Report CERT 16 – 22 Novembre 2024: quali campagne malevole girano nel panorama italiano? Nel report del CERT tutte le info utili
I malware della settimana 16 – 22 Novembre 2024
Durante la settimana 21 – 27 Novembre 2024, il CERT-AGID ha individuato 55 campagne malevole. Tra queste, 41 avevano obiettivi italiani mentre 14 erano generiche ma hanno comunque interessato anche il nostro Paese.
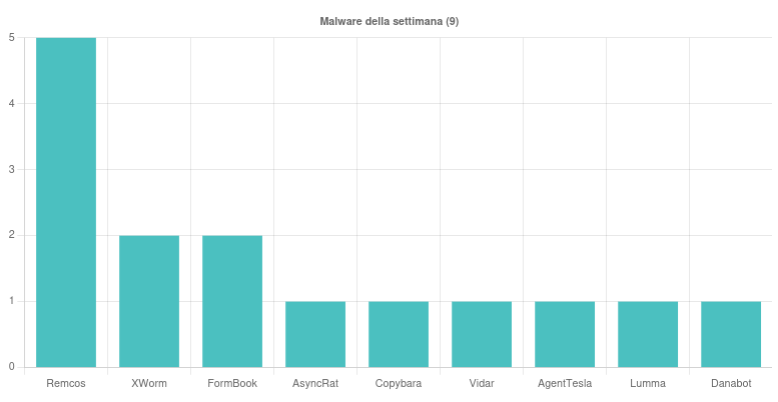
Nel Report CERT-AGID vengono riportate 9 famiglie di malware. Nello specifico:
- Remcos: individuate diverse campagne italiane che hanno sfruttato il tema bancario, Pagamenti, Legale e Preventivo. Le campagne sono state diffuse via email con allegati ZIP e IMG. Per approfondire > Remcos: il software legittimo diffuso in Italia come RAT;
- XWorm: trovate due campagne italiane a tema Pagamenti diffuse via email attraverso allegati ZIP. Per approfondire > Anatomia di XWorm, il malware RAT distribuito in Italia;
- AgentTesla: il CERT-AGID ha scoperto una campagna italiana a tema Pagamenti, diffusa via email con allegato IMG. Per approfondire > AgentTesla sempre più attivo in Italia: il problema dei PDF dannosi;
- LummaStealer: diffusa una campagna italiana veicolata via email con allegato ZIP. Il tema sfruttato dalla campagna è stato Documenti. Per approfondire > LummaC, l’infostealer camaleontico dalle mille tattiche per diffondersi ed eludere il rilevamento;
- DanaBot: rilevata una campagna diffusa via link malevoli a file MSI. Per diffondere le campagne è stato sfruttato, come nella campagna precedente, il tema Documenti. Per approfondire > Il malware bancario Danabot torna in Italia e prende di mira i clienti di 20 istituti bancari italiani;
- FormBook: scoperte due campagne generiche, una a tema Preventivo e una a tema Partnership. Entrambe diffuse via posta elettronica e contenenti allegati LZH e ZIP. Per approfondire > Furto dati e credenziali: anatomia di FormBook, uno dei malware infostealer più diffuso in Italia;
- AsyncRAT: trovata una campagna generica veicolata via email con allegati ZIP, RAR e PDF.
- Vidar: individuata una campagna a tema Pagamenti. Questa campagna italiana è stata diffusa via posta elettronica da PEC compromesse attraverso allegati VBS. Per approfondire > Vidar, il malware ruba-dati, in circolazione in Italia;
- Copybara: rilevata una campagna italiana a tema bancario che veicolata via SMS che contenevano link a file APK.
Le campagne di phishing e i temi della settimana 16 – 22 Novembre 2024
Le campagne di attacco individuate nella settimana 16 – 22 Novembre 2024 hanno coinvolto 23 diversi brand. In particolare, ad attirare maggiormente l’attenzione sono state le campagne a tema Aruba, DocuSign e Microsoft, ma anche quelle generiche a tema Webmail che puntano a rubare i dati sensibili agli utenti.
Inoltre, il CERT-AGID ha rilevato un incremento nell’utilizzo delle caselle PEC per diffondere campagne di phishing, come avverte in questo alert.
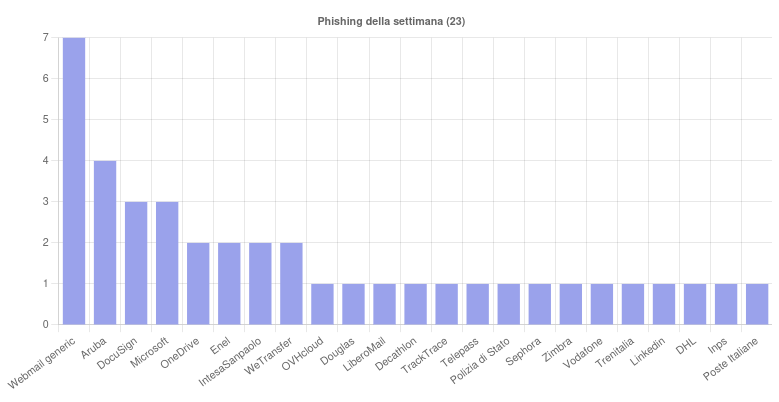
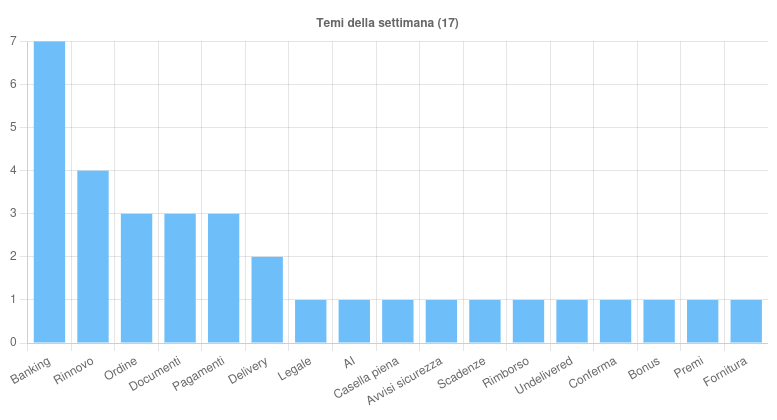
I temi più sfruttati nel corso della settimana secondo il Report CERT sono stati 21. Vediamo nello specifico quali sono stati:
- Documenti: argomento spesso sfruttato in varie campagne di phishing, sia in Italia che a livello globale, che ha coinvolto servizi come Microsoft, OneDrive e DocuSign. Le campagne hanno anche diffuso malware come LummaStealer e AgentTesla;
- Banking: tema che torna spesso nelle campagne di phishing e smishing rivolte a clienti di banche italiane ed estere. Tra questi, ad esempio, Poste Italiane, Intesa Sanpaolo e Unicredit. Oltre a ciò, è stato usato per veicolare Remcos e Copybara.
- Vincita: oggetto sfruttato per varie campagne di phishing ai danni di Vodafone, Douglas, Sephora, Decathlon e Telepass.
- Pagamenti: argomento usato per le campagne di phishing che hanno colpito vari utenti. Ma anche per diffondere Remcos, XWorm e Vidar.
- Rinnovo: tema utilizzato per le campagne italiane di phishing ai danni di Aruba e OVHcloud.
Guide utili per rimanere al sicuro da attacchi malware e phishing
- Attacchi basati sulle macro di Office: come funzionano?
- Gli allegati email più usati per infettare Windows
- L’alert del CERT: in crescita il fenomeno delle campagne di phishing che cambiano i contenuti in base all’indirizzo email della vittima
- SOC – Security Operation Center: che cosa, perché, come
- eXtended Detection and Response (XDR): rileva più velocemente le minacce e accorcia i tempi di risposta