
Synlab Italia è stata colpita da un attacco informatico ransomware: sono stati rubati e pubblicati nel dark e clear web i dati sensibili dei pazienti. Cosa sappiamo sull’attacco a Synblab? Vediamolo nell’articolo.
L’attacco ransomware e il gruppo Black Basta
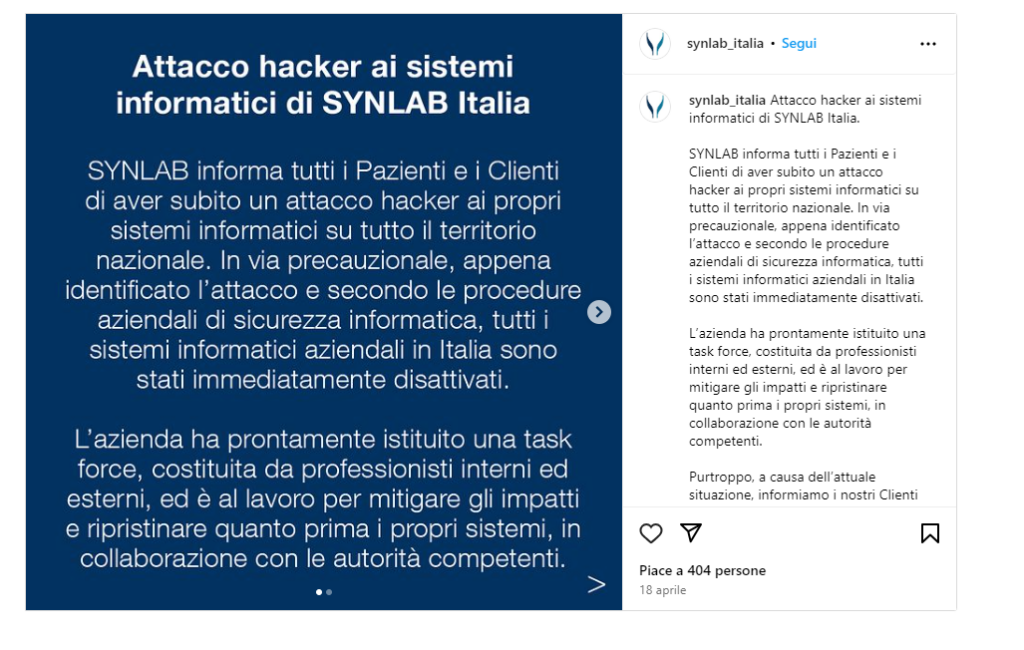
Il 18 aprile Synlab Italia, l’azienda leader di servizi di diagnostica e esami di laboratorio, aveva informato dell’interruzione del suo servizio attribuendo la causa a problemi tecnici generici. Tuttavia, in seguito, è stata la società stessa a rendere noto sul sito sito ufficiale e sui canali social che si è trattato di un attacco informatico.
Nel frattempo, il gruppo criminale Black Basta rivendica di aver realizzato un attacco ransomware all’azienda Synlab. I malintenzionati hanno fatto riferimento alla sede tedesca, ma nel post pubblicato sul proprio sito si potevano osservare diversi documenti di identità italiani (vedi foto).
Black Basta ha comunicato che i dati rubati alla struttura sanitaria sarebbero stati 1,5 TB: un’enorme quantità, che comprende dati dei pazienti e dei clienti.
Per saperne di più > Subire un attacco ransomware non esime dalle responsabilità di protezione dati: il Garante Privacy sanziona la regione Lazio
Dati sottratti: resi pubblici sul dark e clear web
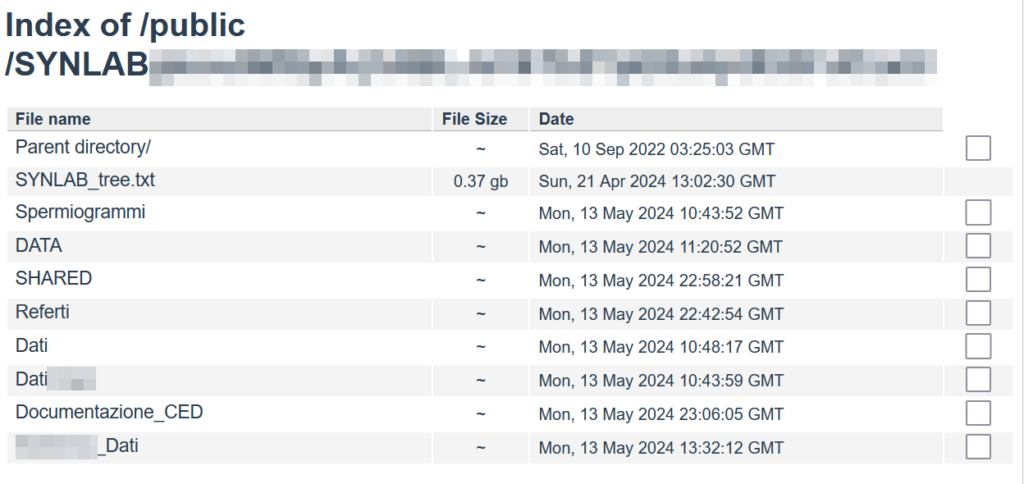
Black Basta ha reso pubblici i dati personali rubati sul dark web. Ha pubblicato due link: uno interno alle rete onion e l’altro accessibile nel clear web. Nel directory listing anonimo sono presenti varie informazioni sensibili e un file chiamato SYNLAB_tree.txt, all’interno del quale troviamo nomi di file esfiltrati.
Tra i documenti è presente anche un prezioso tesoro anche per aziende farmaceutiche e per gli istituti di ricerca che operano nel mercato clandestino dei dati medici e sanitari: datasheet, spermiogrammi e video di analisi.
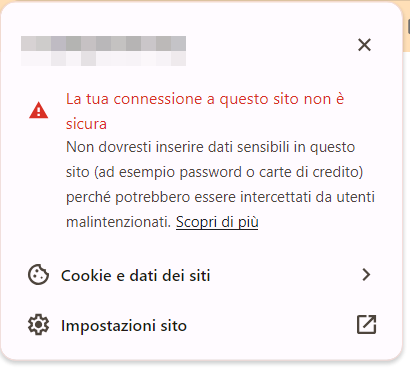
Se si prova ad accedere invece al link sull’internet pubblico, viene mostrato un avviso che avverte che il sito di non inserire dati sensibili perché potrebbe essere rischioso, come viene mostrato nell’immagine sottostante.
La violazione in questione rappresenta un rischio molto grave per la sicurezza dei pazienti e riporta alla mente casi simili avvenuti nelle organizzazioni ospedaliere, come la vicenda dell’ASL 1 Abruzzo.
Per approfondire > Il Ransomware Monti pubblica i dati dell’ASL 1 Abruzzo
La reazione di Synlab
L’azienda ha cercato di limitare i danni dell’accaduto: ha immediatamente istituito una task force costituita sia da professionisti interni che esterni “per mitigare gli impatti e ripristinare quanto prima i propri sistemi, in collaborazione con le autorità competenti”. Ha poi sporto denuncia alla Polizia Postale, oltre ad aver avviato la procedure di notifica al Garante per la protezione dei dati personali.
Synlab non si è piegata alle richieste di riscatto dei criminali, in modo tale da scongiurare il finanziamento di ulteriori attacchi informatici.
I servizi stanno riprendendo con modalità diverse in base alla regione, ma al momento non è ancora possibile stabilire quando sarà ripristinata la completa operatività.
Synlab ha però promesso di fornire regolari aggiornamenti sulla situazione sulla sua pagina ufficiale ed ha anche aperto un canale di comunicazione riservato ([email protected]) per fornire informazioni ai pazienti.
Per approfondire > Un attacco Ransomware è da considerarsi anche un databreach: l’esempio dell’attacco a Luxottica
Vuoi proteggerti dai ransomware?
Scopri le soluzioni avanzate di sicurezza di Seqrite!