
Report CERT 21 – 27 Settembre 2024: quali campagne malevole girano nel panorama italiano? Nel report del CERT tutte le info utili
I malware della settimana 21 – 27 Settembre 2024
Durante la settimana 21 – 27 Settembre 2024, il CERT-AGID ha individuato 39 campagne dannose nel panorama italiano. Di queste, 20 avevano obiettivi italiani mentre 19 erano generiche, ma hanno comunque interessato anche l’Italia.
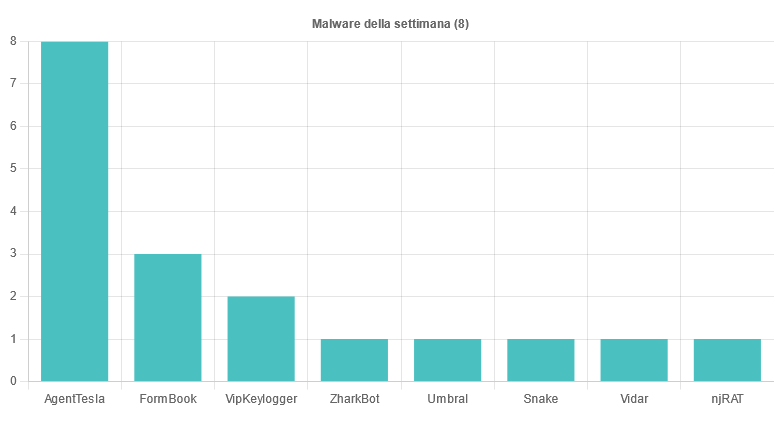
Nel Report CERT-AGID vengono riportate 8 famiglie di malware. Nello specifico:
AgentTesla: rilevate tre campagne italiane a tema Ordine e Documenti e diverse campagne generiche a tema Delivery, Documenti e Avvisi sicurezza, che sono state veicolate tramite email con allegati IMG, ISO, RAR, VBS e ZIP. Per approfondire > Anatomia di Agent Tesla, lo spyware più diffuso in Italia nel 2023.
FormBook: scoperte due campagne diffuse via email con allegato RAR e ZIP a tema Pagamenti e Delivery e una campagna generica che ha sfruttato come oggetto Preventivo. Per approfondire > Furto dati e credenziali: anatomia di FormBook, uno dei malware infostealer più diffuso in Italia.
VIPKeylogger: individuate due campagne italiane a tema Pagamenti e Preventivo veicolate via email con allegati IMG e ZIP.
ZharkBot: il CERT-AGID ha trovato una campagna italiana a tema Ordine veicolata via posta elettronica con allegati HTML e VBS.
Umbral: rilevata una campagna a tema Aggiornamenti diffusa via email. Ne è stato studiato un eseguibile del payload (EXE).
SnakeKeylogger: scoperta una campagna generica a tema Preventivo, veicolata via email. Analizzato anche un eseguibile (EXE). Per approfondire > Snake Keylogger: anatomia dello spyware diffuso in Italia.
Vidar: Il CERT-AGID ha individuato una campagna a tema Pagamenti diffusa via PEC e che faceva circolare file JavaScript. Per saperne di più > Vidar, il malware ruba-dati, in circolazione in Italia.
njRAT: scoperta una campagna generica diffusa via email con allegato JAR.
Le campagne di phishing e i temi della settimana 21 – 27 Settembre 2024
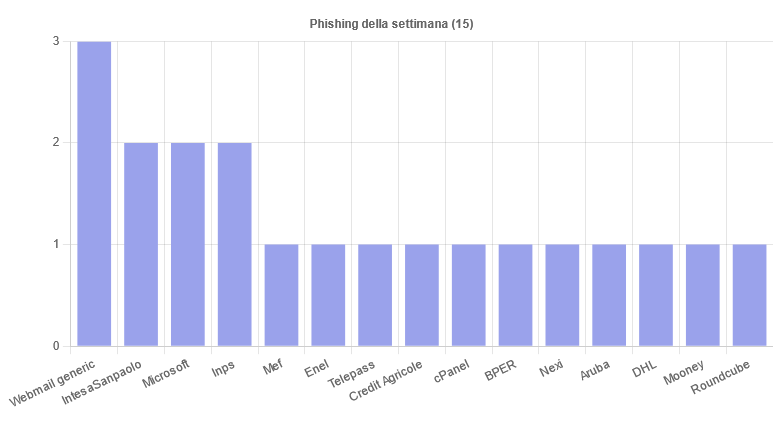
Le campagne malevole durante la settimana 21 – 27 Settembre hanno coinvolto 15 diversi brand. In particolare, ad attirare maggiormente l’attenzione sono state le campagne a tema Intesa San Paolo, Microsoft e INPS e ancora di più le campagne di Webmail generiche che puntano a rubare i dati sensibili degli utenti.
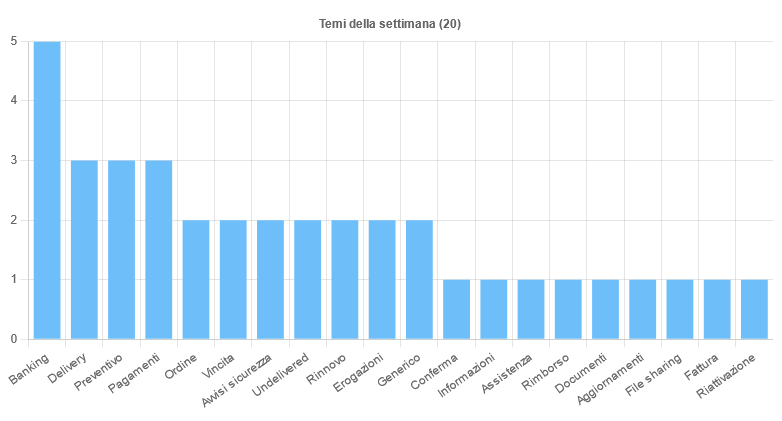
I temi più sfruttati nel corso della settimana secondo il Report CERT sono stati 20. Vediamo nello specifico quali sono stati:
- Banking: è un oggetto che compare spesso nelle campagne di smishing, ovvero il phishing diffuso via SMS, che puntano soprattutto ai clienti di istituti bancari italiani e esteri. Per fare qualche esempio Intesa Sanpaolo, Credit Agricole e BPER.
- Delivery: viene utilizzato per veicolare i malware AgentTesla e FormBook.
- Preventivo: tema sfruttato per diffondere vari malware. Tra questi Formbook, VIPKeylogger e SnakeKeylogger.
- Pagamenti: argomento usato per diffondere Formbook, VIPKeylogger e Vidar.
Guide utili per rimanere al sicuro da attacchi malware e phishing
- Attacchi basati sulle macro di Office: come funzionano? Breve vademecum
- Gli allegati email più usati per infettare Windows
- L’alert del CERT: in crescita il fenomeno delle campagne di phishing che cambiano i contenuti in base all’indirizzo email della vittima
- SOC – Security Operation Center: che cosa, perché, come