
Report CERT 24 – 30 Agosto 2024: quali campagne malevole girano nel panorama italiano? Nel report del CERT tutte le info utili
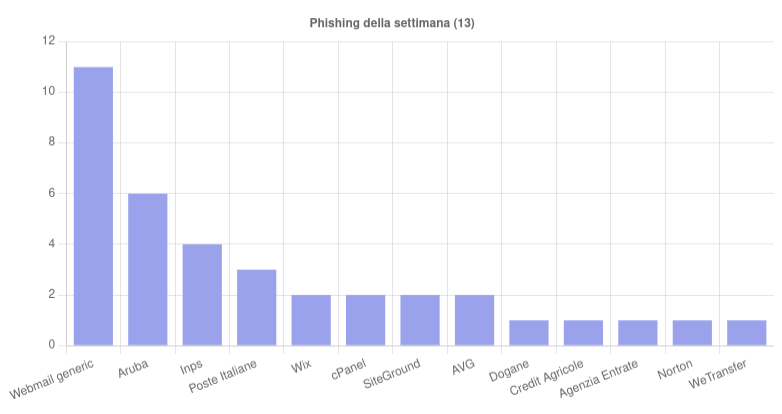
I malware della settimana 24 – 30 Agosto 2024
Durante questa settimana il CERT-AGID ha individuato 47 campagne malevole. Tra queste, ammontano a 27 quelle con obiettivi italiani e a 20 quelle generiche, che hanno comunque interessato anche il nostro Paese.
Le famiglie malware in diffusione sono 7, nel dettaglio:
- AgentTesla: rilevata una campagna italiana e una generica a tema Pagamenti, diffuse via email con allegati EXE e RAR. Per approfondire > Anatomia di AgentTesla, lo spyware più diffuso in Italia nel 2023.
- Cryptbot: osservata una campagna generica a tema Adobe diffusa tramite email con allegato EXE.
- Snake Keylogger: individuata una campagna a tema Pagamenti, veicolata via email con allegati EXE. Per approfondire > Snake Keylogger: anatomia dello spyware diffuso in Italia.
- Vip Keylogger: rilevata campagna a tema Documenti, veicolata con allegati SCR e ZIP.
- Guloader: osservata una campagna italiana a tema Preventivo, diffusa tramite email con allegato VBS.
- Clearfake: per veicolare la campagne è stato utilizzato il tema Cryptovalute, il cui eseguibile è stato veicolato tramite domini italiani compromessi.
- AsyncRat: il CERT ha rilevato una campagna che ha sfruttato il tema Documenti ed è stata diffusa via email con allegato JavaScript.
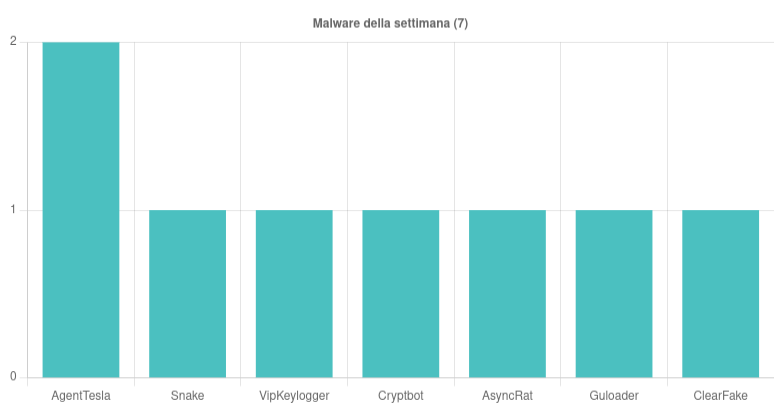
Le campagne di phishing e i brand più sfruttati della settimana 24 – 30 Agosto 2024
Il Report CERT- AGID della settimana 24 – 30 Agosto 2024 indica che ammontano a 13 i brand coinvolti nelle campagne di phishing e smishing. Tra brand più sfruttati troviamo Webmail, Aruba e INPS. In tutti questi casi l’obiettivo è quello di rubare i dati sensibili ai suoi utenti.
I temi più sfruttati nella settimana 24 – 30 Agosto 2024
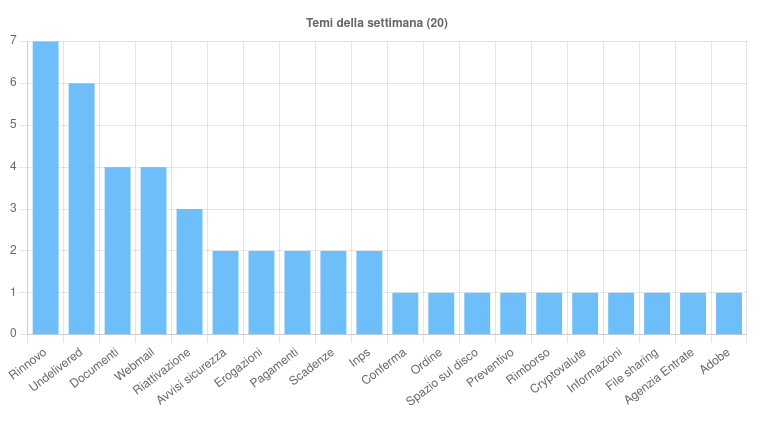
Tra i temi più utilizzati per veicolare le campagne malevole, troviamo anche elementi nuovi e non solo i soliti. Nel dettaglio:
- Delivery: tema che è stato utilizzato per le campagne contro Aruba e Wix, così come altri servizi di web hosting.
- Undelivered: oggetto usato per le campagne che hanno colpito Poste Italiane, ma anche per campagne di phishing contro webmail generiche.
- Documenti: argomento sfruttato per le campagne generiche di phishing webmail, ma anche per diffondere i malware AsyncRat e Vip Keylogger.
- Pagamenti: tema che è stato utilizzato per diffondere alcune campagne di phishing ai danni di SiteGround e per diffondere il malware Snake Keylogger.
- Erogazioni: argomento usato per veicolare campagne di phishing ai danni di INPS e Agenzia delle Entrate.
Continuano le campagne di phishing e smishing
Tra gli eventi di particolare interesse, il CERT segnala una campagna di phishing ai danni dell’Agenzia delle Entrate, che si pone l’obiettivo di rubare le credenziali bancarie della vittima. L’email in questione chiede al destinatario di compilare un modulo per poter erogare un rimborso che gli spetta. Oltre a ciò, continuano le campagne di smishing INPS che si pongono l’obiettivo di raccogliere dati personali quali carta d’identità, codice fiscale, patente, iban ecc.