
Report CERT 02-08 Settembre: quali malware girano nel panorama italiano? Quali campagne phishing? Nel report del CERT tutte le info utili.
I malware della settimana 02-08 Settembre 2023
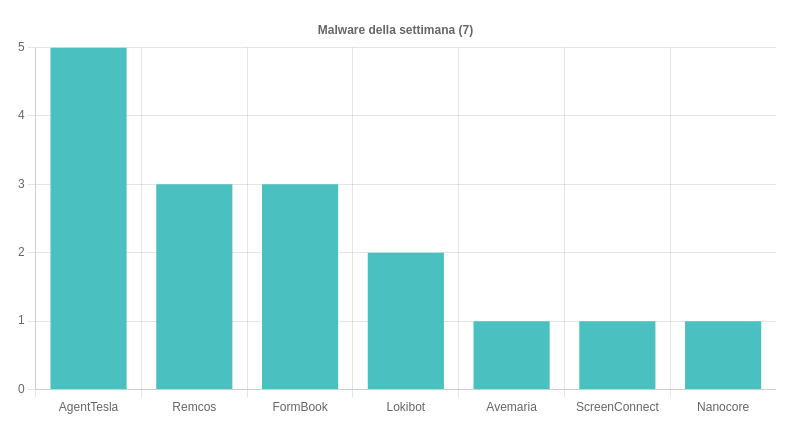
La scorsa settimana il CERT AgID ha individuato e analizzato 39 campagne dannose nello scenario italiano. Di queste, 31 hanno preso di mira specificatamente obiettivi italiani mentre 8 sono state generiche ma circolate anche nel nostro cyberspazio. Gli esperti del CERT hanno individuato in diffusione sette famiglie malware, in dettaglio:
- AgenTesla: distribuito con 5 diverse campagne, 3 mirate contro obiettivi italiani e 2 generiche. Gli attaccanti hanno usato temi come Ordine, Pagamenti e informazioni: le email veicolavano allegati in formato DOC, RAR, ISO e XLAM. Per approfondire > Anatomia di AgentTesla, lo spyware più diffuso in Italia;
- Remcos: distribuito con 3 diverse campagne, 1 italiana e 2 generiche, a tema Pagamenti e Ordine. Le email veicolavano allegati IMG;
- Formbook: distribuito con 3 campagne, 2 mirate contro utenti italiani e 1 generica. I temi utilizzati, Ordine e Informazioni. Le email veicolavano allegati in formato IMG. Gli esperti del CERT hanno contrastato queste campagne di diffusione. Per approfondire > Furto dati e credenziali: anatomia di FormBook, uno dei malware infostealer più diffuso in Italia;
- Lokibot: distribuito con 2 campagne generiche a tema Pagamenti e Ordine. Le email veicolavano allegati in formato archivio RAR.
- Avemaria: distribuito con una campagna mirata a tema Documenti. Le email veicolavano allegati in formato DOC;
- ScreenConnect, è un software legittimo per il controllo remoto. È stato distribuito con una campagna a tema Pagamenti per utilizzarlo come strumento di accesso abusivo sui sistemi delle vittime. Le email veicolavano allegati PDF contenenti il link al download di uno script VBS. Su questo malware il CERT ha pubblicato un alert apposito .
- Nanocore è stato distribuito con una campagna a tema Ordine. Le email veicolavano allegati DOC.
Le campagne di phishing e i temi della settimana 02-08 Settembre 2023
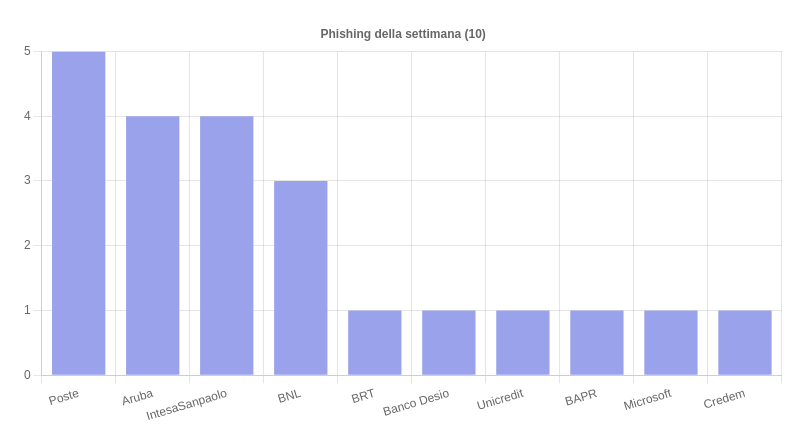
Le campagne di phishing individuate e analizzate hanno coinvolto ben 10 brand, con Poste Italiane, Aruba e Intesa San Paolo tra i “nomi” più sfruttati. La maggior parte di quest brand, ovviamente, afferiscono al settore bancario, ma vi si trovano anche corrieri come BRT così come Microsoft.
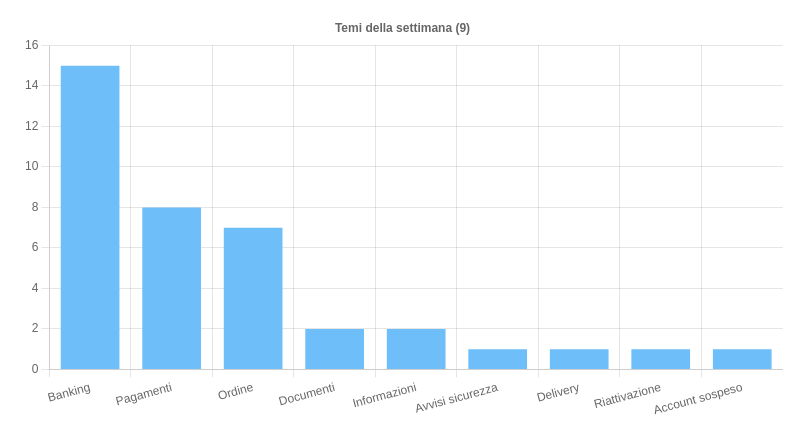
I temi sfruttati per veicolare le campagne dannose ammontano a 9, con particolare attenzione a
- Banking:
tema usato per le campagne di phishing e smishing rivolte ai clienti italiani di noti istituti bancari; - Pagamenti:
tema usato per diffondere principalmente malware ovvero Lokibot, AgentTesla, Remcos e ScreenConnect; - Ordine:
usato per distribuire principalmente malware in partiolare Formbook, Nanocore, Remcos, AgenTesla e Lokibot.
Guide utili per rimanere al sicuro da attacchi malware e phishing
- Attacchi basati sulle macro di Office: come funzionano? Breve vademecum
- Gli allegati email più usati per infettare Windows
- L’alert del CERT: in crescita il fenomeno delle campagne di phishing che cambiano i contenuti in base all’indirizzo email della vittima
- SOC – Security Operation Center: che cosa, perché, come