Quali malware girano nel panorama italiano? Quali campagne di attacco? Nei report settimanali del CERT-AgID tutte le informazioni utili: perché la prevenzione passa dalla consapevolezza.
I malware della settimana 18 – 24 Febbraio
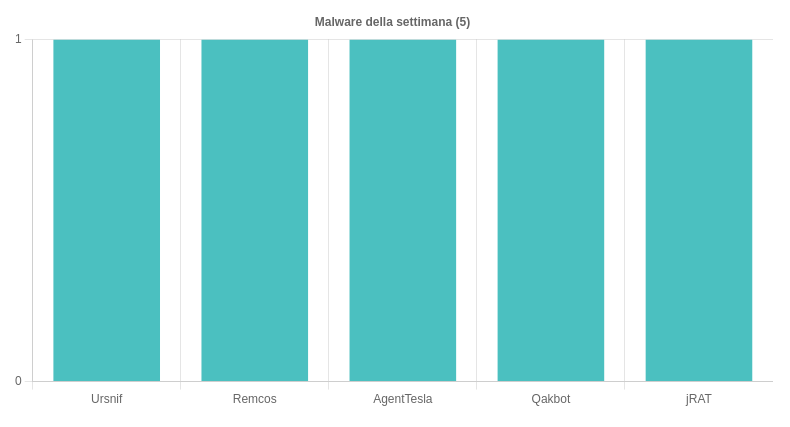
La scorsa settimana il CERT-AgID hanno individuato e analizzato 13 campagne dannose mirate contro utenti italiano. Le famiglie malware in diffusione sono state 5, in dettaglio:
- Ursnif è stato diffuso con una campagna a tema Delivery. Le email veicolavano allegati XLS compromessi;
- Remcos è stato diffuso con una campagna a tema Conferma. Le email veicolavano allegati in formato 7Z;
- AgenTesla è stato diffuso con una campana a tema banking. Le email veicolavano allegati in in formato RTF con l’exploit per la CVE-2017-11882 di Equation Editor. Per approfondire > Anatomia di AgentTesla, lo spyware più diffuso in Italia;
- Qakbot è stato diffuso con una campagna a tema Resend. Le email veicolavano allegati ONE contenenti a loro volta allegati CHM. Per approfondire > Anatomia di Qakbot, il trojan bancario e infostealer che bersaglia l’Italia;
- jRat è stato diffuso con una campagna a tema Documenti. Le email veicolavano allegati VBS.
Remcos RAT in breve:
Remcos è un software commerciale molto usato, scritto in C++. E’ uno strumento legittimo, usato molto spesso per fornire supporto remoto o in corso di penetration testing. E’ però molto usato anche dai cyber attaccanti a mò di RAT, remote access trojan: insomma è usato per controllare da remoto un sistema bersaglio ed eseguire attività di elusione delle soluzioni antivirus, raccolta credenziali e informazioni di sistema, esecuzione di script e screenshot, ma anche come keylogger.
Le campagne di phishing e i temi della settimana 18 – 24 Febbraio
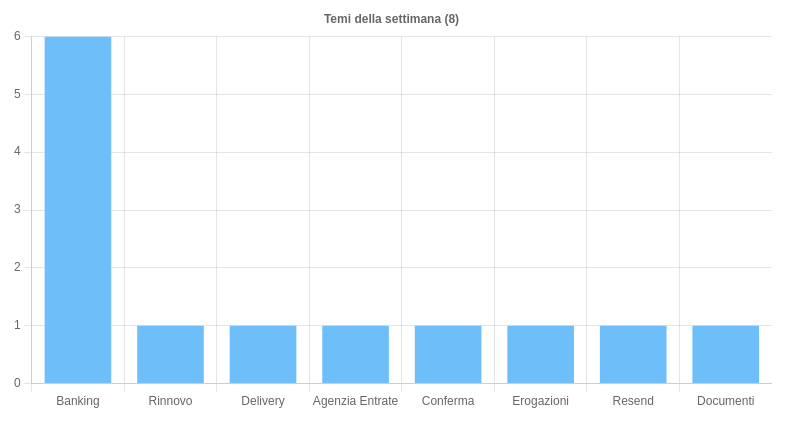
Il CERT ha analizzato 8 campagne di phishing che hanno coinvolto 6 brand diversi. Tra le campagne più insidiose quelle che hanno sfruttato i riferimento di INPS e Agenzia delle Entrate.
Il CERT-AGID ha ricevuto segnalazione di una campagna 🇮🇹 di #Phishing bancario che esorta la vittima al saldo di presunti contributi #INPS non pagati
— Cert AgID (@AgidCert) February 27, 2023
🏦 #Nexi #PosteItaliane #Unicredit #IntesaSanPaolo
ℹ️ Info 👇
🔗 https://t.co/BtZ8BVdzy8
💣 #IoC 👇
🔗 https://t.co/Um0bOvyPoA pic.twitter.com/wWIRovyZZe
Tra i brand più sfruttati troviamo invece Poste, BPER e Aruba.
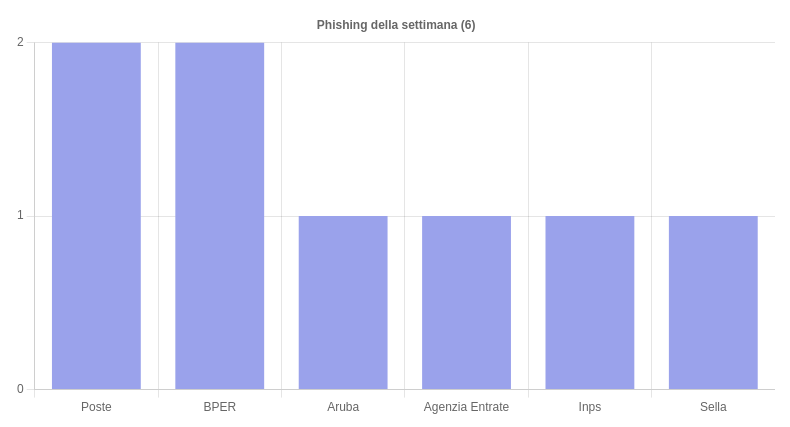
Inutile dire che il tema banking si conferma quello dominante per le campagne di phishing