Quali malware girano nel panorama italiano? Quali campagne di attacco? Nei report settimanali del CERT-AgID tutte le informazioni utili: perché la prevenzione passa dalla consapevolezza.
I malware della settimana 14-20 Gennaio
La scorsa settimana il CERT-AgID ha individuato e analizzato 26 campagne dannose: di queste 21 sono state mirate contro obiettivi italiani, 5 sono state invece generiche ma hanno comunque coinvolto il cyber spazio italiano.
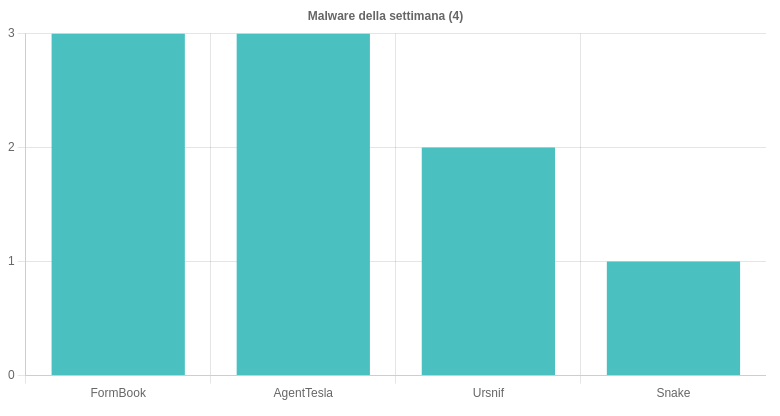
Le famiglie malware in diffusione sono state 4, con Formbook che si piazza al primo posto tra i malware più distribuiti in Italia:
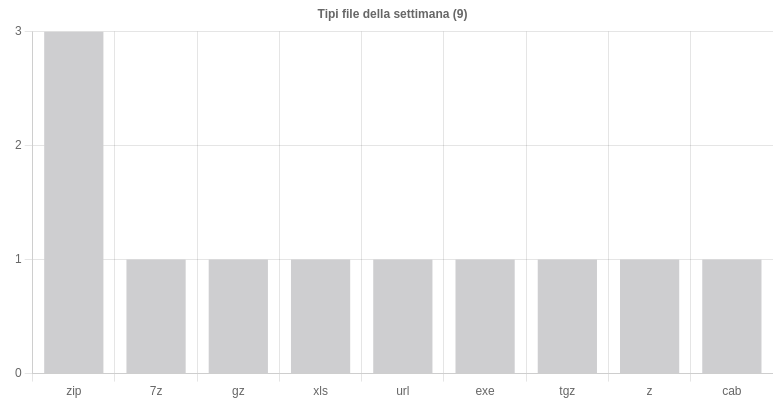
- Formbook è stato diffuso con tre campagne diverse: due hanno sfruttato il tema Pagamenti, mentre una è stata a tema Ordine. Quest’ultima è una campagna generica ma circolata anche nello spazio italiano. Gli allegati vettore utilizzati sono i formati archivio 7Z e ZIP e XLS per Excel. Per approfondire > Furto dati e credenziali: anatomia di FormBook, uno dei malware infostealer più diffuso in Italia;
- AgenTesla è stato diffuso con tre campagne diverse. Due, mirate, hanno sfruttato il tema Delivery e il brand DHL mentre l’altra, mirata, ha sfruttato il tema Pagamenti. Le email hanno veicolato allegati dannosi Z, GZ e TGZ. Per approfondire > Anatomia di AgentTesla, lo spyware più diffuso in Italia;
- Ursnif è stato diffuso con due campagne mirate che hanno simulato comunicazioni ufficiali dell’Agenzia delle Entrate. Entrambe hanno veicolato allegati ZIP dannosi. La prima ha usato un file URL con connessione SMB; nella seconda invece il file ZIP conteneva l’eseguibile EXE del malware. Per approfondire > Dentro Ursnif, il trojan bancario più diffuso in Italia;
- Snake è stato diffuso con una campagna a tema Ordine. Le email veicolavano allegati CAB dannosi.
Le campagne di phishing e i temi della settimana 14-20 Gennaio
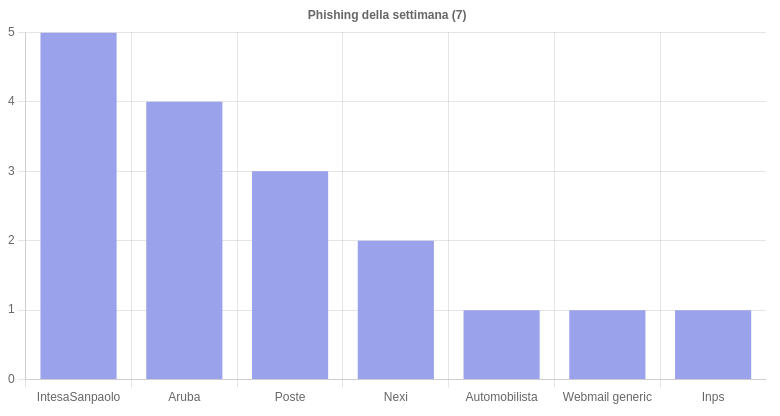
Le campagne di phishing individuate in diffusione sono state 17 e hanno coinvolto 7 brand diversi. La top 3 dei brand più abusati vede Intesa San Paolo e Poste al 1° e terzo posto, riconfermando il settore finanziario come quello più colpito, mentre al 2° posto troviamo Aruba, il cui brand è stato sfruttato per molte campagne a tema Riattivazione.
Tra i temi più sfruttati troviamo:
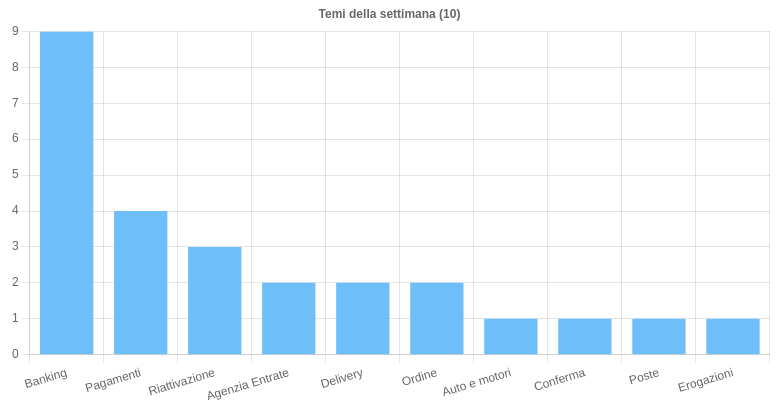
- Banking: usato esclusivamente per campagne di phishing mirate contro utenti di vari istituti bancari italiani;
- Pagamenti: questo tema è stato usato per veicolare, in particolare, i malware AgenTesla e Formbook;
- Riattivazione è stato il tema più sfruttato per le campagne di phishing mirate al furto di credenziali di accesso ai domini e / o ai dati del conto corrente.
Tipologia di file di attacco e vettore
Tra i file vettore per distribuire malware questa settimana la fanno da padrone gli archivi, soprattutto nei formati ZIP, 7Z e GZ. Poco usati, questa volta, i file di Microsoft Office.