
MailChimp, nota piattaforma di invio newsletter e automazione marketing, ha scoperto un nuovo data breach. Un attaccante ha avuto accesso al supporto clienti interno.
MailChimp data breach: cosa sappiamo per adesso
MailChimp ha scoperto un nuovo databreach dopo che un attaccante ha avuto accesso al sistema di supporto dei clienti e ad un tool interno alla rete aziendale per la gestione degli account. Questo accesso non legittimo alla rete ha portato l’attaccante ad avere accesso ai dati dei clienti.
Stando alla ricostruzione della società, un attaccante è riuscito ad ottenere le credenziali di un dipendente dopo aver condotto un attacco di ingegneria sociale mirata sui dipendenti MailChimp e i suoi collaboratori. L’attacco è stato individuato l’11 Gennaio, quando l’azienda ha individuato una persona non autorizzata che aveva accesso al tool di supporto.
“Dopo aver trovato tracce di un attore non autorizzato, abbiamo temporaneamente sospeso l’accesso per quegli account MailChimp sui quali abbiamo individuato attività sospette, così da tutelare i dati degli utenti. Abbiamo notificato il problema a tutti gli account interessati il 12 Gennaio, meno di 24ore dopo la scoperta iniziale”
si legge nella nota relativa all’incidente di sicurezza.
La società ha comunque fatto sapere che, per quanto non possa condividere ovviamente informazioni sui clienti, non risultano compromissioni di credenziali o dati finanziari.
Il data breach di MailChimp ha riguardato anche WooCommerce
Uno dei clienti riguardati da questo breach è WooCommerce, il popolarissimo plugin per ecommerce su WordPress. WooCommerce ha quindi inviato, a sua volta, una segnalazione agli utenti avvertendoli che il data breach di MailChimp ha esposto i loro username, URL, indirizzi ed indirizzi email.
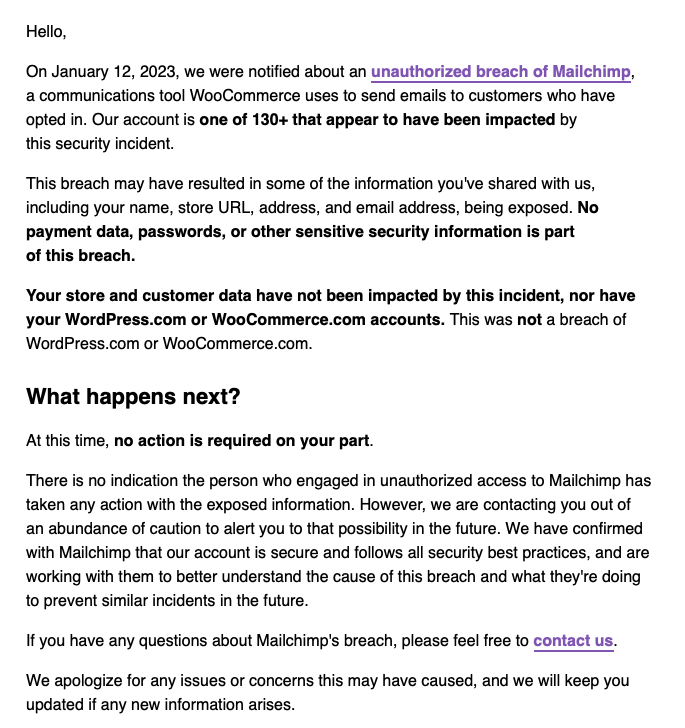
WooCommerce ha dichiarato che ad oggi non risultano usi illegittimi dei dati esposti, ciò non toglie che tali dati spesso sono usati per attacchi di phishing.
Per saperne di più > LastPass data breach: esposti URL, credenziali e dati sensibili
Il precedente: quando i dati rubati a MailChimp furono usati per un attacco ai clienti Trezor
Questo non è il primo data breach subito da MailChimp. Torniamo indietro ad Aprile 2022m quando i clienti di Trezor, un hardware per wallet di criptovalute, ricevono una notifica di data breach fake. Lo scopo della comunicazione era quello di indurre i clienti Trezor a scaricare un software Trezor Suite fake.
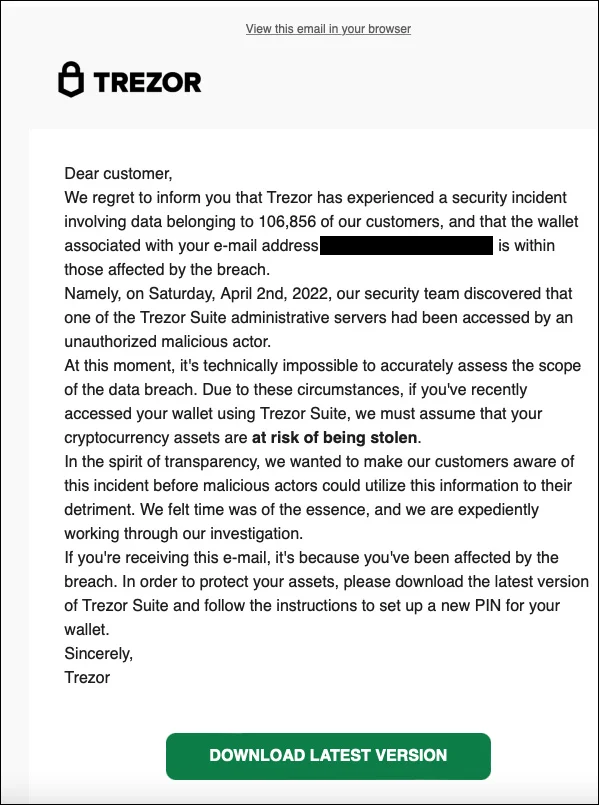
Per Trezor, la mailing list usata per questa campagna di phishing era una mailing list di Trezor trapelata nel data breach di Mail Chimp.
Nell’Agosto 2022 MailChimp subisce ancora un data breach. In questo caso sono risultati esposti i dati di clienti del peso di Edge Wallet, Cointelegraph, NFT Creators, Ethereum FESP ecc…