
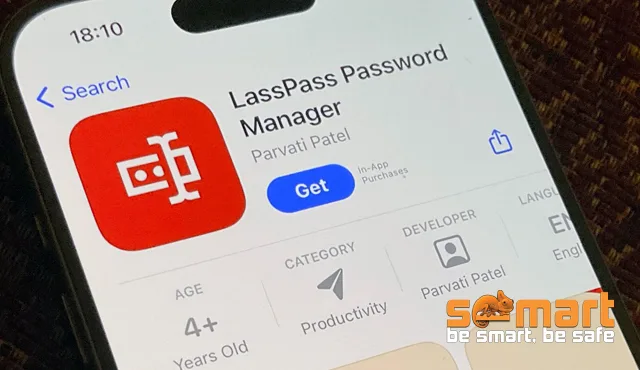
LastPass, l’azienda dietro al popolare gestore di password, ha di recente lanciato l’allarme dopo aver individuato una copia contraffatta della propria app distribuita attraverso l’App Store di Apple: LassPass.
LastPass e LassPass: similitudini e differenze
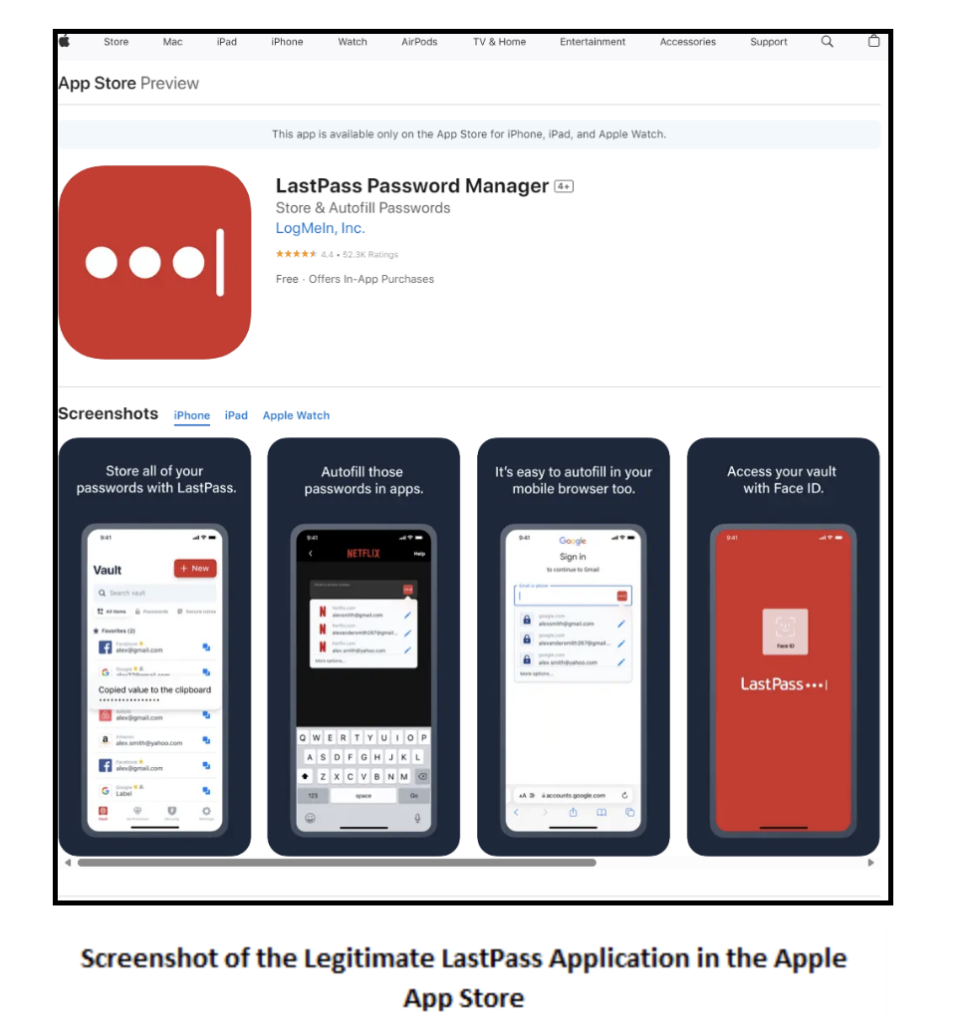
L’applicazione fraudolenta, chiamata LassPass Password Manager, è un’applicazione di phishing probabilmente progettata per rubare le credenziali dell’utente. L’icona e l’interfaccia utente sembrano riprendere quelle dell’app reale LastPass, ma, come si può osservare dalle immagini sottostanti, ci sono alcuni errori di ortografia. Inoltre, lo sviluppatore risulta essere “Parvati Patel” anziché LogMeIn, Inc. Un altro dettaglio che ci fa capire di essere di fronte ad un’app ingannevole è il fatto che abbia ricevuto una sola recensione, mentre quella originale ne possiede più di 50 mila.
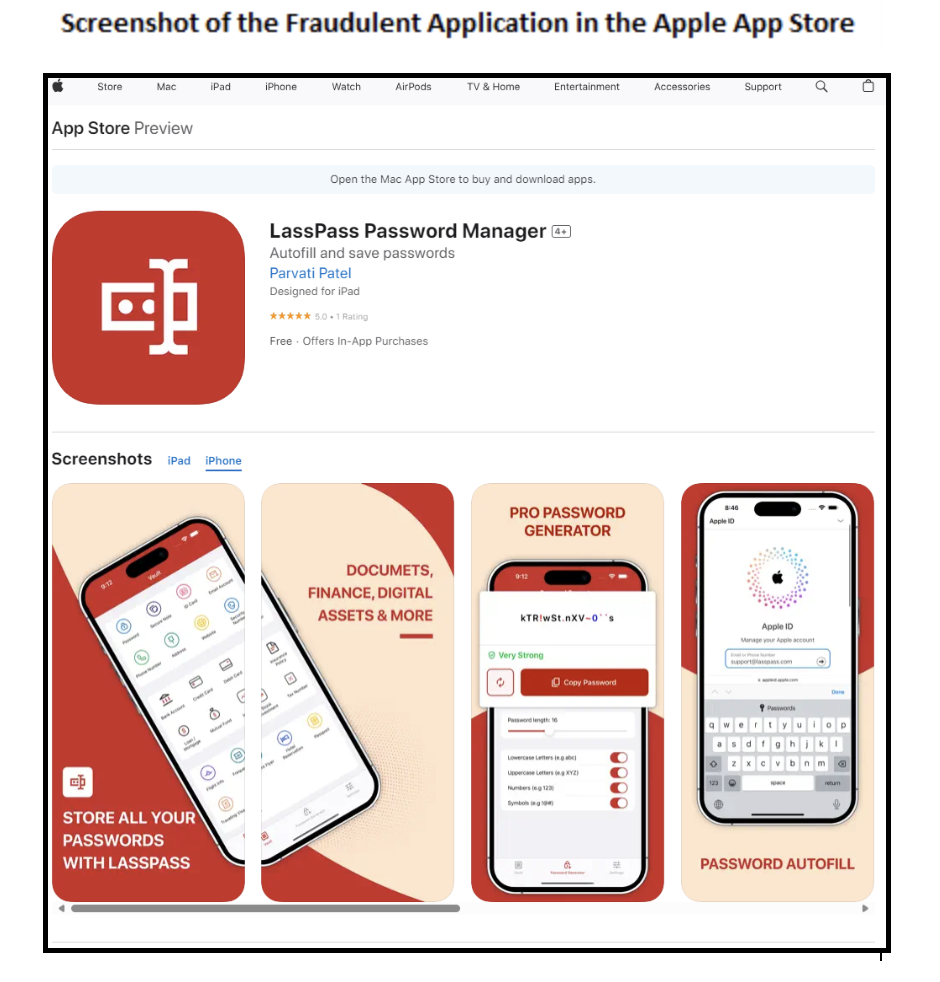
Di seguito le info dell’app fraudolenta:
https://apps.apple[.]com/us/app/lasspass-password-manager/id6473945355
Developer: Parvati Patel
1 Rating
Info dell’app reale:
https://apps.apple[.]com/us/app/lastpass-password-manager/id324613447
Developer: LogMeIn, Inc.
52.3K Ratings
Aggiornamento: i link delle app fraudolente non sono più disponibili
Ad annunciare la presenza dell’app falsa è stato LastPass, attraverso un avviso pubblicato sul proprio sito con cui invitava gli utenti a verificare con attenzione che si trattasse dell’app corretta. Per farlo esortava a prestare attenzione agli elementi citati in precedenza, ovvero al nome dell’app, a quello dello sviluppatore e al numero di recensioni.
LassPass ha eluso i controlli di Apple per rubare dati sensibili alle vittime
Non ci sono ancora prove riguardo al fatto che LassPass abbia rubato le credenziali degli utenti LastPass, ma a far sospettare che sia così è il fatto che fossero presenti campi in cui inserire una varietà di dati sensibili tra cui la password, l’e-mail, gli indirizzi fisici, ma anche le informazioni bancarie (di carte di credito e debito).
Nonostante Apple sia noto per le sue stringenti politiche di revisione, l’applicazione è riuscita comunque ad eludere i controlli e a rimanere disponibile sull’App Store di Apple per un lungo periodo prima di essere rimossa.
Il fatto che l’app LastPass sia riuscita a bypassare i controlli di Apple risulta particolarmente sorprendente, dato che l’azienda ha recentemente aggiornato le linee guida, introducendo un divieto specifico per le app che cercano di replicarne altre. Apple non ha fornito alcuna motivazione sulla modalità con cui LastPass sia riuscita a superare tali controlli, ma questo episodio solleva diverse preoccupazioni.
Citiamo di seguito il punto chiave delle linee guida:
4.1 Imitazioni
Usa idee tue. Sappiamo che non ti mancano: ti basta trasformarle in realtà. Non copiare semplicemente l’ultima app più popolare sull’App Store e non limitarti ad apportare qualche piccola modifica al nome di un’altra app o interfaccia utente facendola passare per tua. Oltre a farti rischiare una denuncia per violazione della proprietà intellettuale, questo complica la navigazione nell’App Store e non è corretto nei confronti di altri sviluppatori e sviluppatrici. L’invio di app che si spacciano per altre app o servizi è considerato una violazione del Codice di condotta per gli sviluppatori e le sviluppatrici e può comportare la rimozione dall’Apple Developer Program.
Al momento l’app LassPass è stata rimossa dall’Apple Store per aver violato le linee guida sopracitate, mentre lo sviluppatore ha ricevuto un ban dall’Apple Developer Program.
Non è la prima volta che LastPass incorre in problematiche che riguardano la sicurezza dei dati. Ricordiamo che nel 2022 è stato esposto a ben due data breach. Durante la prima violazione gli attaccanti hanno messo le mani su alcune parti del codice di Lastpass e sulla documentazione tecnica. Durante la seconda, invece, sul cloud che ospita i dati degli utenti.
Per approfondire > LastPass data breach: esposti URL, credenziali e dati sensibili