
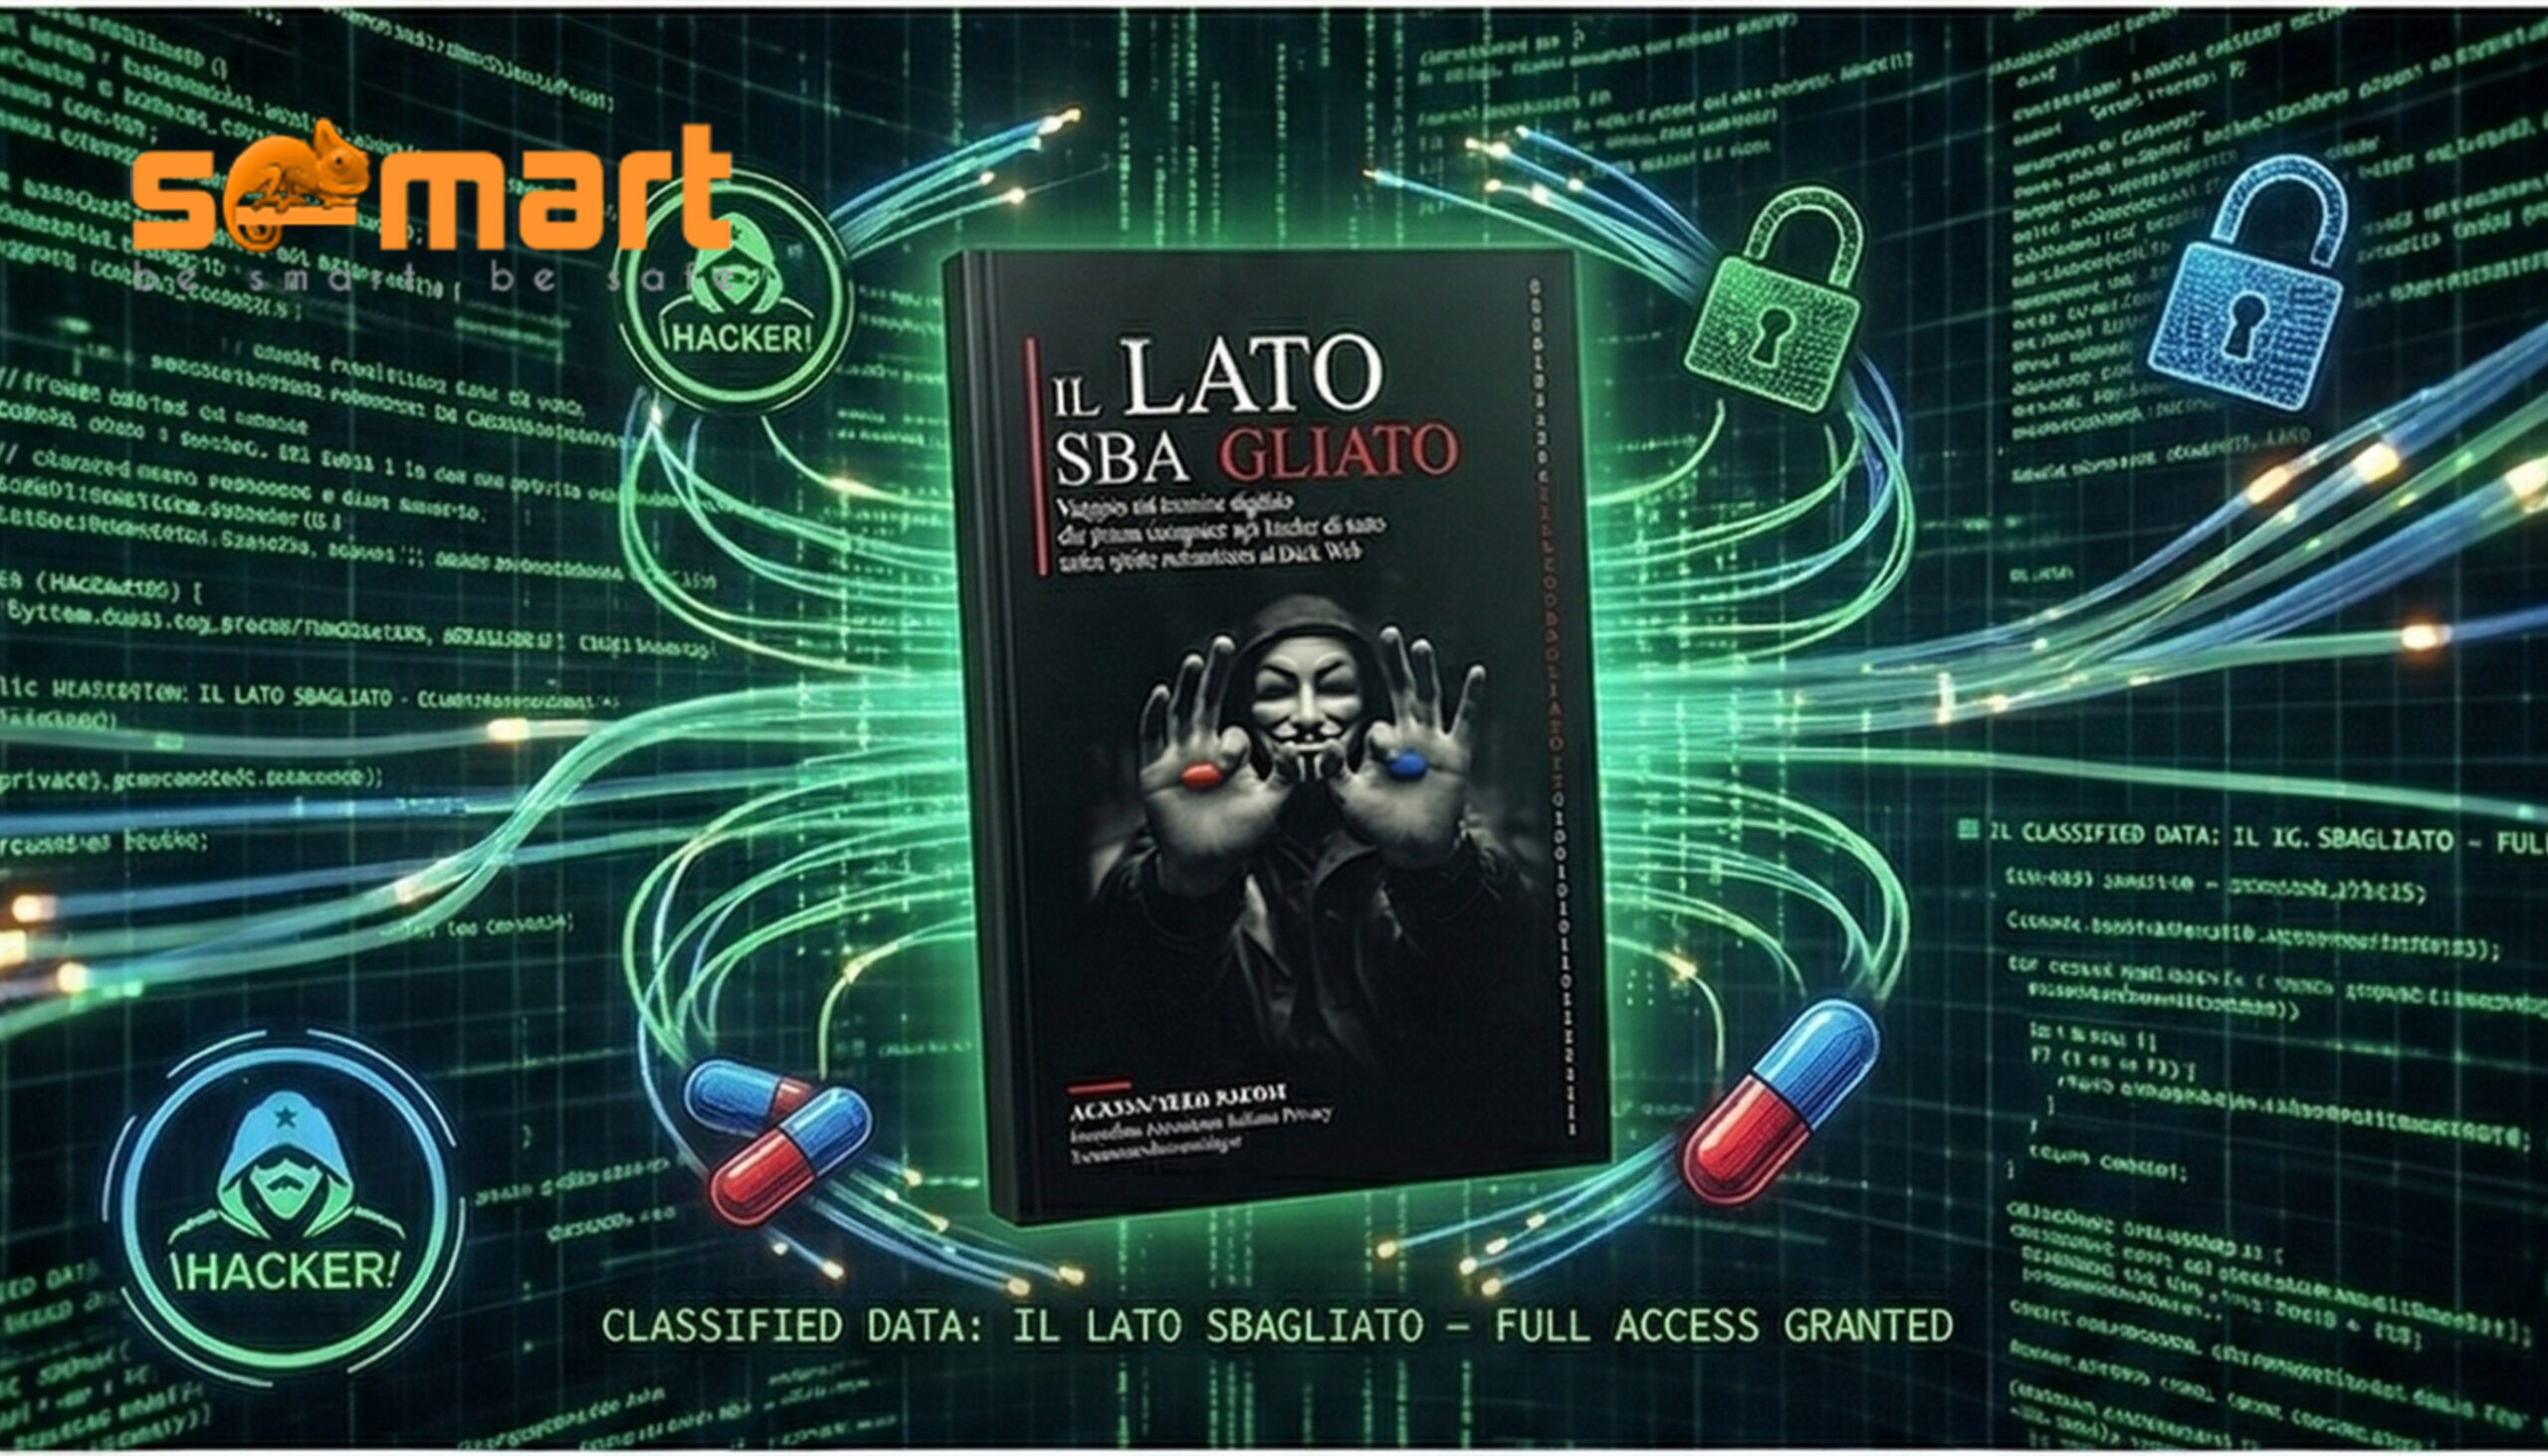
Da Venerdì 3 aprile è in libreria e su Amazon “Il Lato Sbagliato” , il nuovo libro scritto da Alessandro Papini. Per chi gravita nel mondo s-mart.biz, Alessandro non ha certo bisogno di presentazioni: nostro socio storico, analista forense dal 1992, perito informatico CTU del Tribunale di Firenze, DPO e specialista affermato nella decriptazione da ransomware. Con questo suo nuovo lavoro, Alessandro ha deciso di distillare la sua immensa esperienza in un testo che si allontana dal classico saggio tecnico per addetti ai lavori.
L’obiettivo? Fornire una chiave di lettura lucida, avvincente e spietatamente reale sul mondo della sicurezza informatica .
L’evoluzione della superficie d’attacco: un’analisi oltre il perimetro tecnico
In “Il Lato Sbagliato”, Papini affronta tematiche di vitale importanza per chi, come web agency, MSP e system integrator, la trincea dell’IT la vive ogni giorno. L’autore ci svela come, paradossalmente, la cybersecurity sia cambiata in modo radicale e, al tempo stesso, in modo sorprendentemente poco. Sebbene oggi ci troviamo a dover proteggere miliardi di dispositivi connessi rispetto ai singoli mainframe degli anni Ottanta , le vulnerabilità che aprono le porte agli attaccanti restano ostinatamente le stesse: password deboli, errori umani e aggiornamenti non applicati.
Leggendo le pagine del libro come se fosse un romanzo o un’inchiesta giornalistica , i professionisti dell’IT scopriranno dinamiche spesso invisibili persino ai tecnici più esperti. Il testo esplora l’allarmante diffusione degli infostealer, malware silenti che rubano dati aziendali per settimane senza farsi notare , e smonta falsi miti sul cloud, ribadendo che la sua sicurezza dipende interamente da come viene configurato dai professionisti . “Il Lato Sbagliato” ci ricorda inoltre un principio di buon senso operativo fondamentale che ogni tecnico dovrebbe trasmettere ai propri clienti: la data minimization, ovvero evitare di accumulare dati inutili che diventano solo bersagli da proteggere .
Per approfondire > La nuova frontiera del crimine informatico: OSINT
Quattro chiacchiere con Alessandro Papini: le risposte che ogni professionista IT dovrebbe leggere
Per approfondire l’uscita del libro, abbiamo rivolto ad Alessandro alcune domande cruciali sul nostro settore.
D: Alessandro Papini, dopo quarant’anni in questo ambiente, come vedi il futuro della cybersecurity?
Vedo il futuro con lucidità e senza ottimismo di facciata. L’intelligenza artificiale sta cambiando il gioco da entrambe le parti contemporaneamente: rende le difese più efficaci e gli attacchi più sofisticati. Il gap tra chi attacca e chi difende non si sta chiudendo — si sta allargando. Quello che nel libro descrivo come scenario futuro prossimo, dallo spearphishing ultra-personalizzato ai deepfake audio per le frodi CEO, è in realtà già pienamente operativo .
D: Le aziende italiane, che spesso sono proprio i clienti finali dei nostri partner IT, sono pronte ad affrontare queste minacce?
La risposta onesta è: in maggioranza no. Non per mancanza di volontà, ma per mancanza di consapevolezza reale del rischio. In esercizi di red teaming su grandi organizzazioni, l’accesso iniziale viene ottenuto nel 93% dei casi al primo tentativo. Le vulnerabilità più frequenti rimangono di una banalità disarmante, come l’assenza di autenticazione a due fattori o sistemi non aggiornati.
D: Perché hai scelto di scrivere “Il Lato Sbagliato” con un approccio così narrativo invece del solito saggio tecnico?
Perché i saggi tecnici li leggono i tecnici, e i tecnici già sanno. Ho scelto lo stile narrativo perché volevo che il libro arrivasse dove arrivano i romanzi, in modo che qualcuno lo leggesse per curiosità e lo finisse con consapevolezza . Per difendersi da qualcosa bisogna prima capirlo.
D: Dove possono trovare il libro i nostri lettori?
Su Amazon e nelle principali librerie fisiche. Si chiama Il Lato Sbagliato.
Continua il confronto online
Vuoi approfondire questi temi, discutere delle sfide dell’IT o scambiare due chiacchiere direttamente con l’autore? Vieni a conoscere Alessandro Papini! Collegati con lui sul suo Profilo LinkedIn per rimanere aggiornato sulle sue ricerche, sui casi di studio e sulle prossime presentazioni del libro.