
Mother of all breaches (MOAB): scopri perchè è la più vasta violazione della storia, i dati esposti, i rischi e il presunto responsabile.
La violazione più estesa della storia
Grazie al ricercatore di sicurezza Bob Dyachenko, proprietario del portale Security Discovery, e agli specialisti di Cybernews, è stata di recente identificata la violazione più estesa della storia. E’ chiamata MOAB (Mother of all breaches), la madre delle violazioni, data la vastità della sua esposizione. La fuga di dati riguarda un archivio di 12 terabyte, contenente ben 26 miliardi di dati.
Quello che distingue MOAB dagli altri data breach è la portata “globale” dei dati esposti e la diversità delle loro origini. A differenza delle violazioni isolate, che di solito mirano a colpire specifiche aziende o settori, la madre delle violazioni sembra essere una compilazione di record provenienti da fonti diverse, spaziando dalle grandi aziende alle organizzazioni governative in diversi paesi.
Quali tipi di dati sono stati esposti?
In ballo ci sono moltissimi dati:
- informazioni personali (nomi, indirizzi, numeri di telefono, ecc);
- credenziali d’accesso (nomi utente, indirizzi email e password);
- dati finanziari, incluse le carte di credito, dettagli dei conti bancari e registri delle transazioni;
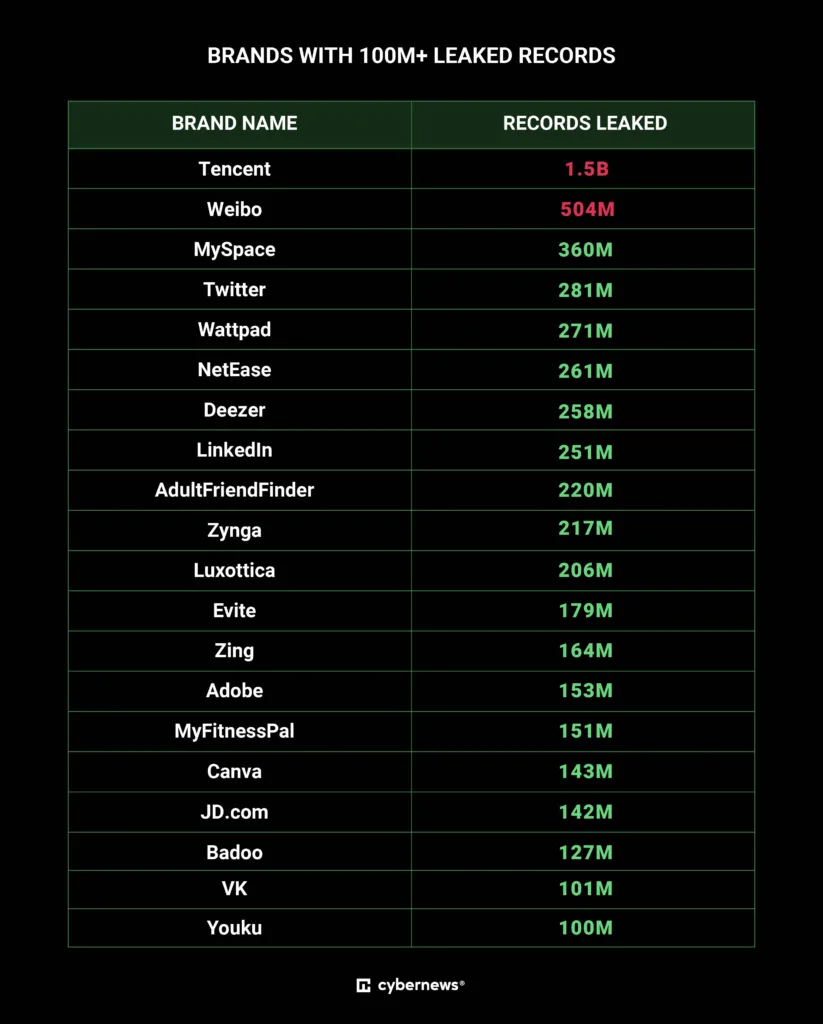
- dati provenienti da social media come Tencent, Weibo, Twitter e MySpacei, mettendo a rischio i contenuti degli utenti e gli account associati. In particolare, Trello è coinvolto con le credenziali di 15 milioni di account, aumentando ulteriormente la gravità della situazione. Anche LinkedIn è coinvolta, ciò significa che sono stati messi a rischio diversi profili professionali e informazioni aziendali sensibili;
- dati provenienti da servizi di intrattenimento e giochi come Deezer, Zynga e MyFitnessPal.
Di seguito la lista delle principali realtà colpite:
Per approfondire altri episodi di data breach > Kelvin Security, gruppo di cybercriminali specializzati in data breach
Quali sono i rischi
MOAB non è solo una delle fughe di informazioni più vaste di sempre, ma anche una delle più preoccupanti. Il dataset compromesso rappresenta una minaccia estremamente grave, poiché gli autori delle minacce potrebbero sfruttare le informazioni per una vasta gamma di attacchi, tra cui furti di identità, schemi di phishing, attacchi informatici mirati e accesso non autorizzato ad account personali e sensibili. I ricercatori di CyberNews hanno evidenziato il pericolo che i malintenzionati possano utilizzare i dati per orchestrare un attacco di “credential stuffing” su larga scala.
L’attacco di credential stuffing si verifica quando un attaccante utilizza le credenziali rubate da un sito o servizio compromesso per cercare di accedere a un’ampia gamma di account su altre piattaforme, sfruttando il fatto che molte persone utilizzano le stesse credenziali su diversi servizi online. In questo caso, la vastità e la varietà dei dati compromessi potrebbero rendere questo tipo di attacco particolarmente dannoso e di ampia portata.
Il presunto responsabile e come affrontare MOAB
L’identità del responsabile della violazione nota come MOAB è ancora sconosciuta, ma gli esperti di sicurezza si stanno dando da fare per cercare di individuarla. Secondo CyberNews, però, il colpevole potrebbe essere un hacker solitario, un broker di dati o un’organizzazione che gestisce vaste quantità di informazioni. Nonostante ciò, il motivo alla base di questa azione è oscuro, ma non va sottovalutato il potenziale uso malevolo dei dati.
I ricercatori di Security Discovery e CyberNews hanno fornito una serie di suggerimenti utili per mantenere al sicuro i propri dati, come ad esempio:
- non utilizzare password banali ma complesse e difficili da indovinare;
- abilitare l’autenticazione a più fattori su tutti gli account importanti;
- tenere d’occhio i tentativi di phishing e spear phishing;
- verificare la presenza di duplicati nelle password utilizzate e impostare una nuova password laddove siano presenti.