
ScreenConnect è un software legittimo per il controllo da remoto di sistemi indows. Il CERT ne denuncia una campagna di difussione via email a fini illegittimi
L’alert del CERT
Il CERT ha reso pubblico un alert relativo ad una campagna dannosa in corso nel nostro cyberspazio nazionale. In dettaglio, un gruppo di attaccanti sta distribuendo via email un software legittimo per il controllo remoto in maniera truffaldina.
Il software in distribuzione si chiama ScreenConnect di proprietà di ConnectWise Inc, è un software legittimo per la gestione remota di postazioni Windows.
L’email vettore
La campagna vede l’uso di email riguardanti una fantomatica fattura non pagata. In allegato all’email c’è un documento in formato PDF. Il documento contiene un link ad un file dannoso. Riporta la dicitura
«Questo documento contiene file protetti, per visualizzarli, cliccare sul pulsante “Open”»
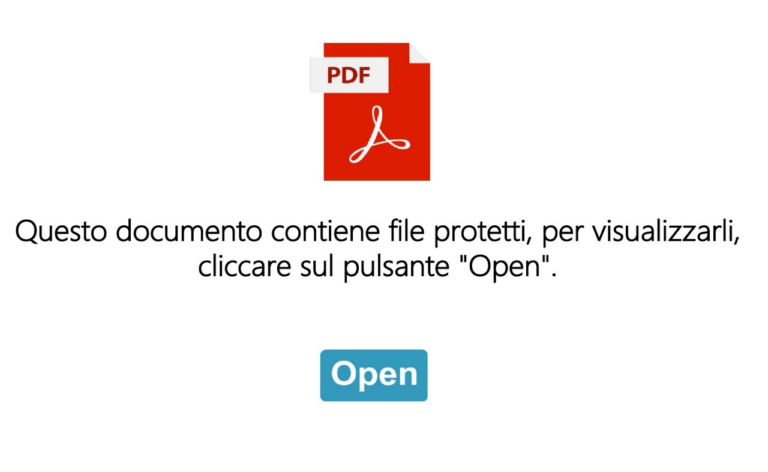
Il PDF compromesso e l’installazione di ScreenConnect
Una volta che l’utente clicca sul link attiva il download di un eseguibile, uno ZIP o uno script a seconda dello specifico PDF in circolazione. La campagna ha mostrato infatti l’uso di diversi documenti PDF dannosi che scaricano uno dei file sopra elencati.
I tre file hanno la stessa funzione, in ogni caso: scaricano e installano ScreenConnect. Da quel momento gli attaccanti hanno accesso remoto al sistema. Le configurazioni di installazione fanno si che la macchina bersaglio si connetta ad un’istanza controllata dagli attaccanti. Tutto questo senza che sia necessaria l’interazione dell’utente
I file dannosi provengono da più fonti: vi sono molti URL relativi a servizi di sharing e GitHub. In più, ScreenConnect, una volta installato, comunica con l’infrastruttura di ConnectWise che possiede il software. Insomma, il software si connette ad una infrastruttura legittima. Tutto ciò rende piuttosto complesso, sottolineano gli esperti del CERT, fornire Indicatori di Compromissione efficaci.
La campagna ScreenConnect è insolita per l’Italia e preoccupa gli esperti
Il CERT, nel suo alert, sottolinea come questa campagna sia piuttosto insolita. Ad esempio, ancora non è chiaro a quale scopo gli attaccanti stiano distribuendo illecitamente ScreenConnect. Non risultano ancora, infatti, utilizzi in attacchi reali di questi accessi abusivi.
Nel nostro paese, inoltre, le campagne dannose solitamente distribuiscono malware ed è molto rara la diffusione di software per il controllo remoto a finalità dannose. Il principale interesse fin ora mostrato dagli attaccanti rispetto agli utenti italiani è il furto di informazioni.
“Quest’ultime (le campagne malware n.d.r)sono infatti mirate al furto di informazioni e solo in seconda istanza, in modo puramente opportunistico, si trasformano in teste di ponte per il controllo remoto della macchina”
si legge nel report.
Il sospetto è che gli attori dannosi stiano valutando il da rasi di caso in caso a seconda di cosa trovano sulla macchina infetta. Oppure ancora potrebbe essere usato da operatori Initial Access Broker, specializzati proprio nella rivendita di accessi remoti illegittimi. Il loro compito, oltre ad aprire tali accessi, è anche quello di valutare l’appetibilità delle vittime, rivendendo poi gli accessi ad altri gruppi, come quelli ransomware.
Il CERT consiglia, per chi volesse bloccare le comunicazioni con l’infrastruttura di ConnectWise, di bloccare l’host di connessione instance-m73xwc-relay.screenconnect.com
Guide utili per rimanere al sicuro da attacchi malware e phishing
- Attacchi basati sulle macro di Office: come funzionano? Breve vademecum
- Gli allegati email più usati per infettare Windows
- L’alert del CERT: in crescita il fenomeno delle campagne di phishing che cambiano i contenuti in base all’indirizzo email della vittima
- SOC – Security Operation Center: che cosa, perché, come