Quali malware girano nel panorama italiano? Quali campagne di attacco? Nei report settimanali del CERT-AgID tutte le informazioni utili: perché la prevenzione passa dalla consapevolezza.
I malware della settimana 10-16 Dicembre
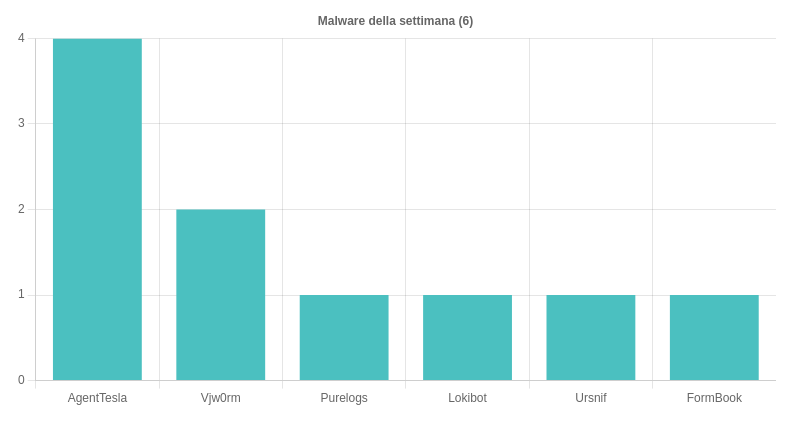
La scorsa settimana il CERT-AgID ha individuato e analizzato 24 campagne dannose: 20 campagne mirate contro utenti italiani, 4 invece generiche ma veicolate anche nel cyber spazio italiano. Le campagne hanno diffuso 6 diverse famiglie malware e, tra queste, ci sono diverse novità.
- AgenTesla è stato diffuso con 4 diverse campagne italiane, due a tema pagamenti e due a tema Documenti. Le email hanno viecolato allegati compromessi nei formati RAR, ZIP, TGZ e RTF. Per approfondire > Anatomia di AgentTesla, lo spyware più diffuso in Italia;
- Vjw0rm è stato diffuso con due campagne generiche, ma veicolate anche nel cyber spazio italiano, a tema Pagamenti. Le email contenevano archivi RAR con, all’interno, file JS.
- Purelogs (info stealer) è stato in diffusione con una campagna italiana a tema Pagamenti. Le email veicolavano allegati in formato RAR con, all’interno, file CAB.
- Lokibot è stato diffuso con una campagna mirata a tema Banking. Le email veicolavano allegati ZIP contenenti, a loro volta, un file ISO.
- Urnsif è stato diffuso con una campagna mirata contro utenti italiani a tema Agenzia delle Entrate. Le email veicolavano allegati ZIP contenenti, a loro volta, un file URL. L’eseguibile di Ursnif viene scaricato tramite il protocollo SMB. Su questa campagna il CERT ha pubblicato apposito report, consultabile qui. Per approfondire > Dentro Ursnif, il trojan bancario più diffuso in Italia;
- Formbook è stato diffuso con una campagna generica a tema Pagamenti. Le email veicolavano allegati ZIP. Per approfondire > Furto dati e credenziali: anatomia di FormBook, uno dei malware infostealer più diffuso in Italia.
VjW0rm in breve
VJW0rm (Vengeance Justice Worm) è un Remote Access Trojan modulare, pubblicamente disponibile. La prima release risale al Novembre 2016. Per quanto la struttura modulare gli consenta di espandere (teoricamente) senza limiti le funzionalità dannose, VjW0rm ha tre principali funzioni:
- furto dati (info stealing);
- DDoS;
- auto propagazione (worm). VjW0rm infatti si copia in tutto il sistema operativo e anche nella cartella di startup. Può inoltre replicarsi nei dispositivi removibili collegati alla macchina infetta.
Le campagne di phishing e i temi della settimana 10-16 Dicembre
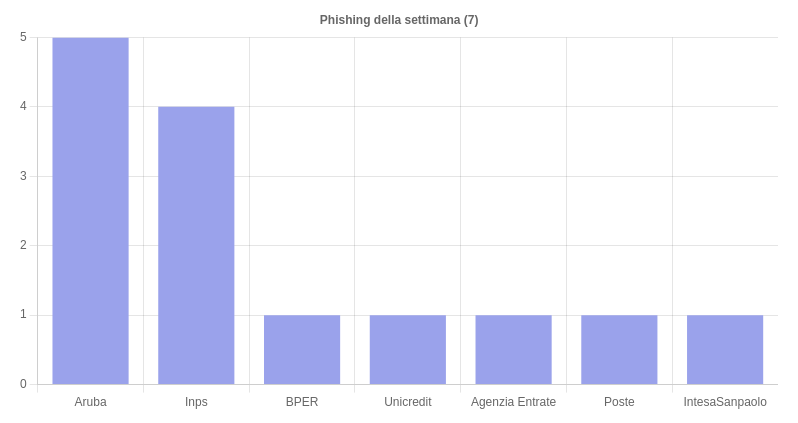
Le campagne di phishing individuate e analizzate sono state 14 e hanno coinvolto 7 brand. Ancora una volta Aruba è il brand più colpito: seguono poi INPS e una serie di Istituti Bancari (BPER, Unicredit ecc…).
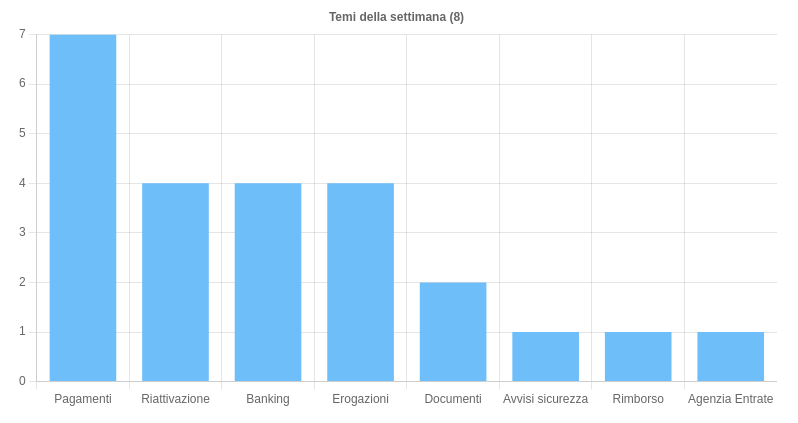
I temi più sfruttati sono stati 8:
- Pagamenti è il tema usato nelle campagna per la diffusione di AgentTesla, Formbook, Purelogs, Vjw0rm.
- Riattivazione è il tema delle camapagne di phishing contro utenti Aruba.
- Erogazioni è stato il tema della campagna contro gli utenti INPS.
- Banking il tema delle campagne di phishing contro i clienti degli istituti bancari.
- Documenti è il tema delle campagne di diffusione di AgenTesla.
Tipologia di file di attacco e vettore
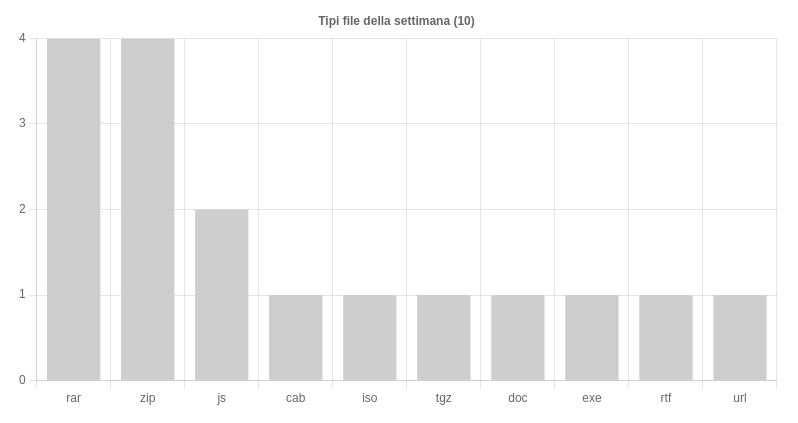
Tra i file vettore per distribuire malware questa settimana la fanno da padrone gli archivi, soprattutto nei formati RAR e ZIP. Poco usati, questa volta, i file di Microsoft Office. Chiudono il podio i file JavaScript.